
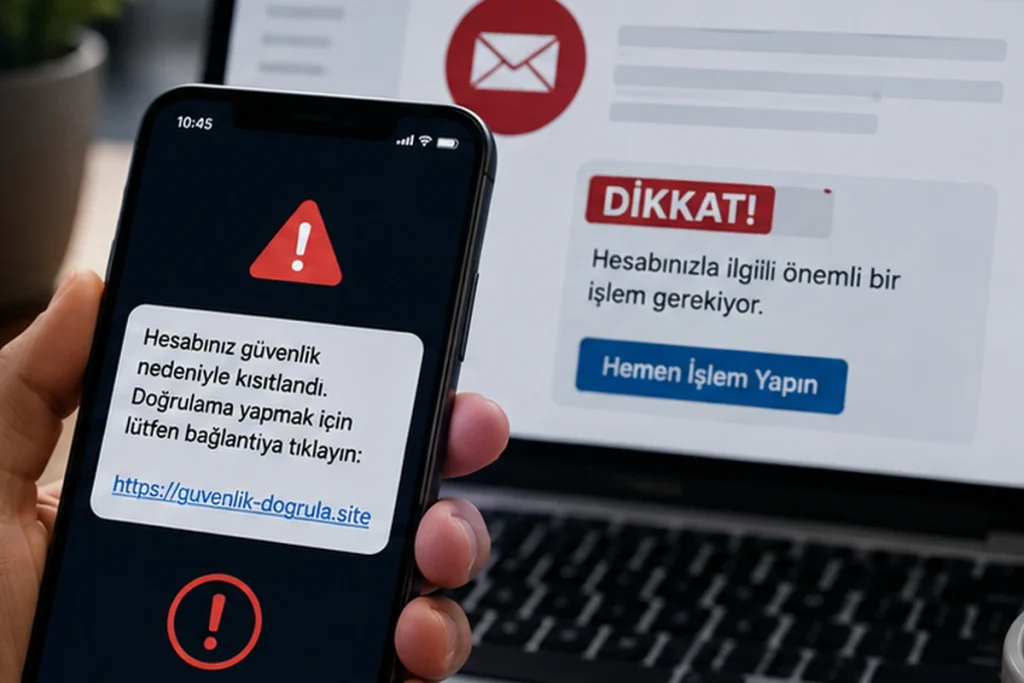
“Kargonuz teslim edilemedi”, “hesabınız güvenlik nedeniyle kısıtlandı” veya “ödemenizi hemen doğrulayın” diye bir mesaj geldi. Üstelik gönderen kısmında tanıdığınız şirketin adı var, logo düzgün, Türkçesi de gayet iyi. Gerçek mi, yoksa tıklamanızı bekleyen bir tuzak mı?
Buradaki en önemli ayrım şu: Sahte mesajların artık mutlaka kötü yazılmış veya amatör görünmesi gerekmiyor. Bu yüzden bir SMS’in ya da e-postanın gerçek olup olmadığına tek bir ayrıntıyla değil, birkaç işareti birlikte değerlendirerek karar vermek gerekiyor.
Jandarma Genel Komutanlığının oltalama bilgi notunda da saldırganların güvenilir bir kişi veya kurum gibi davranabildiği, e-posta ve kısa mesajlarla sahte bağlantılara yönlendirme yapabildiği belirtiliyor.
Sahte SMS veya E-postayı Ele Veren 10 İşaret
1. Hiç beklemediğiniz bir işlemden söz ediyor
Sipariş vermediğiniz hâlde “kargonuz bekliyor”, giriş yapmadığınız hâlde “şüpheli oturum tespit edildi” ya da başvurmadığınız hâlde “iadeniz hazır” mesajı geliyorsa önce durumu doğrulayın.
Mesajın sizinle ilgili bazı doğru bilgiler içermesi de onu otomatik olarak güvenilir yapmaz. Adınız, telefon numaranız veya e-posta adresiniz daha önce farklı kaynaklardan elde edilmiş olabilir.
2. Sizi hemen harekete geçirmeye çalışıyor
“30 dakika içinde hesabınız kapanacak”, “bugün ödeme yapılmazsa ceza uygulanacak”, “son doğrulama fırsatı” gibi ifadelerin ortak amacı düşünmeye zaman bırakmamaktır.
Acil görünen bir konu gerçekten var olabilir. Şüpheli olan, aciliyetle birlikte size hemen bir bağlantıya tıklama veya bilgi verme baskısı yapılmasıdır.
3. Gönderenin görünen adı ile gerçek adresi uyuşmuyor
E-postada yalnızca “Banka Müşteri Hizmetleri” veya bir şirket adı görünmesine güvenmeyin. Gönderen ayrıntılarını açıp gerçek e-posta adresine bakın.
Örneğin kurumsal bir şirketten geldiğini söyleyen mesajın ücretsiz bir e-posta hesabından veya şirketin gerçek alan adıyla ilgisi olmayan bir adresten gönderilmesi ciddi bir uyarı işaretidir.
SMS tarafında da ekranda tanıdık bir gönderen adı görülmesi, mesajın içindeki bağlantının güvenilir olduğunu tek başına kanıtlamaz.
4. Bağlantının alan adı kuruma benziyor ama aynı değil
Dolandırıcılık mesajlarında en kolay gözden kaçan yer bağlantının kendisidir.
kurum-guvenlik.example gibi bir adres, içinde kurumun adı geçse bile kurumun gerçek sitesi değildir. Fazladan harfler, tireler, farklı uzantılar veya alışılmadık alan adları şüphe sebebidir.
Kısaltılmış bağlantılar da gerçek hedefi ilk bakışta gizleyebilir.
Bir başka yaygın yanılgı da kilit simgesidir. Bir sitenin HTTPS kullanması, bağlantının şifreli olduğunu gösterir; o sitenin gerçekten bankaya, kargo şirketine veya kamu kurumuna ait olduğunu garanti etmez.
5. Şifre, kart bilgisi veya doğrulama kodu istiyor
Mesaj sizi bir sayfaya götürüp internet bankacılığı parolası, kart numarası, CVV, tek kullanımlık doğrulama kodu veya benzeri hassas bilgiler istiyorsa işlemi durdurun.
FTC de oltalama mesajlarının parola, hesap ve finansal bilgileri ele geçirmek için kullanılabildiğini; şüpheli bir mesajdaki bağlantı yerine kurumun bilinen resmî sitesi veya iletişim kanalı üzerinden doğrulama yapılmasını öneriyor.
Kart güvenliğini baştan güçlendirmek için Merakça’daki kredi kartı dolandırıcılığına karşı alınabilecek güvenlik önlemleri yazısındaki önlemler de uygulanabilir.
6. Beklenmedik bir dosya veya uygulama indirmenizi istiyor
“Faturanızı görüntüleyin”, “dekont ekte”, “kargo belgesini indirin” gibi ifadelerle gelen beklenmedik dosyaları yalnızca dosya adı tanıdık görünüyor diye açmayın.
Göndereni tanıyor olsanız bile normalde beklemediğiniz bir ek varsa başka bir iletişim kanalından doğrulamak daha güvenlidir. Hesabı ele geçirilen gerçek bir kişinin adresinden de kötü amaçlı mesaj gönderilebilir.
7. Mesajın amacı sizi kurumun kendi uygulamasından uzaklaştırmak
Gerçekten bankanızda, e-ticaret hesabınızda veya sosyal medya hesabınızda bir sorun olduğundan şüpheleniyorsanız mesajdaki bağlantıyı kullanmak zorunda değilsiniz.
Uygulamayı telefonunuzdan kendiniz açın veya daha önce bildiğiniz resmî adresi tarayıcıya kendiniz yazın. Aynı uyarı hesabınızın içinde de görünüyorsa durumu oradan değerlendirebilirsiniz.
Instagram adına gelen şüpheli hesap ve giriş mesajları için Merakça’nın Instagram hesabını güvenceye alma rehberinde benzer doğrulama adımları bulunuyor.
8. Para gönderme biçimi olağan sürecin dışına çıkıyor
Bir kargo firmasının, bankanın, e-ticaret platformunun veya başka bir kurumun mesajı olduğunu söyleyip sizi farklı bir ödeme sayfasına yönlendiren iletilerde daha dikkatli olun.
Özellikle “küçük bir ücret ödeyin, ardından paketiniz teslim edilsin” gibi düşük tutarlı talepler zararsız görünebilir. Buradaki amaç bazen o küçük tutardan çok kart bilgilerini elde etmektir.
9. Dil, tasarım veya hitap biçiminde tuhaflıklar var
Bozuk Türkçe, beklenmedik yabancı dil kullanımı, farklı yazı tipleri, düşük kaliteli logo, anlamsız noktalama veya kurumun normal iletişim tarzına benzemeyen hitaplar şüpheyi artırabilir.
Fakat bunun tersini doğru kabul etmeyin: Yazım hatası olmaması mesajın gerçek olduğunu göstermez. Profesyonel görünen, kişiye özel hazırlanmış ve son derece düzgün yazılmış oltalama mesajları da olabilir.
Bu nedenle “Türkçesi çok düzgün, sahte olamaz” güvenilir bir test değildir.
10. Mesajı yalnızca mesajın içindeki bilgilerle doğrulayabiliyorsunuz
Belki de en güçlü kontrol budur.
Mesaj “bizi hemen şu numaradan arayın” diyorsa o numarayı kullanmak yerine kurumun resmî sitesindeki numarayı bulun. “Buradan hesabınıza girin” diyorsa bağlantıya dokunmak yerine uygulamayı kendiniz açın.
Kısacası doğrulamayı mesajın dışından yapın.
Dolandırıcı hem sorunu uydurup hem de “çözüm” için kullanmanız gereken telefon numarasını, siteyi veya hesabı kendisi veriyorsa bütün süreci kontrol etmiş olur.
Bir Mesaj Şüpheliyse En Güvenli Kontrol Nasıl Yapılır?
Mesajı gerçek veya sahte diye hemen sınıflandırmak yerine kısa bir bağımsız kontrol yapmak çoğu zaman yeterlidir.
Kurumun uygulamasını kendiniz açın. Resmî internet sitesine doğrudan gidin. Gerekirse müşteri hizmetleri numarasını mesajdan değil kurumun kendi sitesinden bulun. Tanıdığınız bir kişiden gelen alışılmadık mesajsa farklı bir kanaldan kendisine sorun.
Gerçek bir işlem varsa çoğu durumda bunu kurumun kendi hesabınızda veya resmî iletişim kanalında da doğrulayabilirsiniz.
Yanlışlıkla Linke Tıkladıysanız Ne Yapmalısınız?
Yalnızca bir bağlantıyı açmış olmak ile sahte sayfaya şifre veya kart bilgisi girmek aynı şey değildir. Ne yaptığınıza göre hareket edin.
Sayfayı yalnızca açtıysanız hiçbir bilgi girmeyin, dosya indirmeyin ve sayfayı kapatın. Beklenmedik bir dosya indiyse açmayın.
Parolanızı sahte olduğunu düşündüğünüz bir sayfaya yazdıysanız ilgili hizmetin gerçek uygulaması veya sitesi üzerinden parolayı değiştirin. Aynı parolayı başka hesaplarda kullanıyorsanız onları da değiştirin ve mümkünse iki faktörlü doğrulamayı etkinleştirin.
Kart veya banka bilgisi paylaştıysanız bankanızla gecikmeden iletişime geçin. Hesabınızda size ait olmayan bir ödeme görünüyorsa Merakça’daki bilginiz dışında kredi kartından para çekildiğinde yapılması gerekenler rehberindeki ilk adımları izleyebilirsiniz.
FTC, şüpheli bağlantı veya e-posta eki nedeniyle zararlı yazılım indirilmiş olabileceği düşünülüyorsa cihazdaki güvenlik yazılımının güncellenip tarama yapılmasını da öneriyor.
Logo, İsim veya Kusursuz Türkçe Tek Başına Kanıt Değil
Bir mesajı değerlendirirken “logo doğru”, “benim adımı biliyor” veya “daha önce bu firmadan mesaj gelmişti” gibi tek bir ayrıntıya fazla ağırlık vermemek gerekiyor.
En güvenilir alışkanlık basit: Mesaj sizi korkutuyor, acele ettiriyor veya bilgi vermeye zorluyorsa bağlantıya dokunmadan önce işlemi kurumun kendi uygulamasından ya da sizin bulduğunuz resmî iletişim kanalından doğrulayın.
Gerçek bir bildirim birkaç dakikalık kontrolden kaçmaz. Sahte bir mesaj ise çoğu zaman tam olarak bu kontrolü yapmadan hareket etmenizi ister.
Kaynakça
- T.C. Jandarma Genel Komutanlığı – Oltalama Bilgi Notu
- Federal Trade Commission (FTC) – How To Recognize and Avoid Phishing Scams
Yorumlar Sen ne düşünüyorsun? Okumak veya yorum yazmak için tıkla.